Binance hackeado: cómo salieron US$6,300 millones en minutos
Binance hackeado: unos US$6,300 millones salieron de sus billeteras calientes, según la empresa desde la laptop de un ingeniero. Qué pasó y cómo proteger tus criptos.

Mira el video en mi canal de YouTube: Binance hackeado: ¿US$6,300 millones en 20 minutos? 😳 #shorts
En este artículo
Binance hackeado: el exchange de criptomonedas más grande del mundo perdió unos US$6,300 millones la noche del jueves 29 de octubre de 2026, y según la firma de análisis TRM Labs la mayor parte salió en unos 20 minutos. De acuerdo con la investigación inicial de la propia Binance, todo empezó en la laptop comprometida de uno de sus ingenieros.
Qué pasó en el hackeo de Binance
Binance avisó el jueves por la noche que investigaba "un posible problema de seguridad". Horas después confirmó que había activos afectados, suspendió todos los depósitos y retiros y prometió cubrir todas las pérdidas. El viernes informó que el impacto total rondaba los US$6,300 millones y que había reservado más de US$6,340 millones de fondos propios para responder.
Es el robo de criptomonedas más grande del que hay registro. El récord anterior era el de Bybit, en febrero de 2025, con unos US$1,500 millones: este es unas cuatro veces mayor.
Cómo una laptop abrió la puerta
La explicación preliminar de Binance es que la laptop de un ingeniero de DevOps estaba comprometida. Desde ella, el atacante llegó a un contenedor de servicio, una pieza interna de la infraestructura, y desde ahí envió órdenes de retiro que no estaban autorizadas. La empresa aclaró después que no fue solo la laptop: encontró otros puntos de entrada en lo que llamó un ataque complejo. Binance dice que no hay evidencia de que se filtraran las claves privadas de sus billeteras.
El detalle clave es que en un exchange grande nadie firma a mano cada retiro. Un sistema interno firma los pagos de forma automática para que los clientes reciban su dinero en segundos. Si el atacante logra que ese sistema crea que la orden es legítima, el sistema la firma. Según la firma Bitquery, ese sistema firmó la salida de fondos desde 17 billeteras calientes. TRM Labs rastreó el dinero en 10 blockchains distintas.
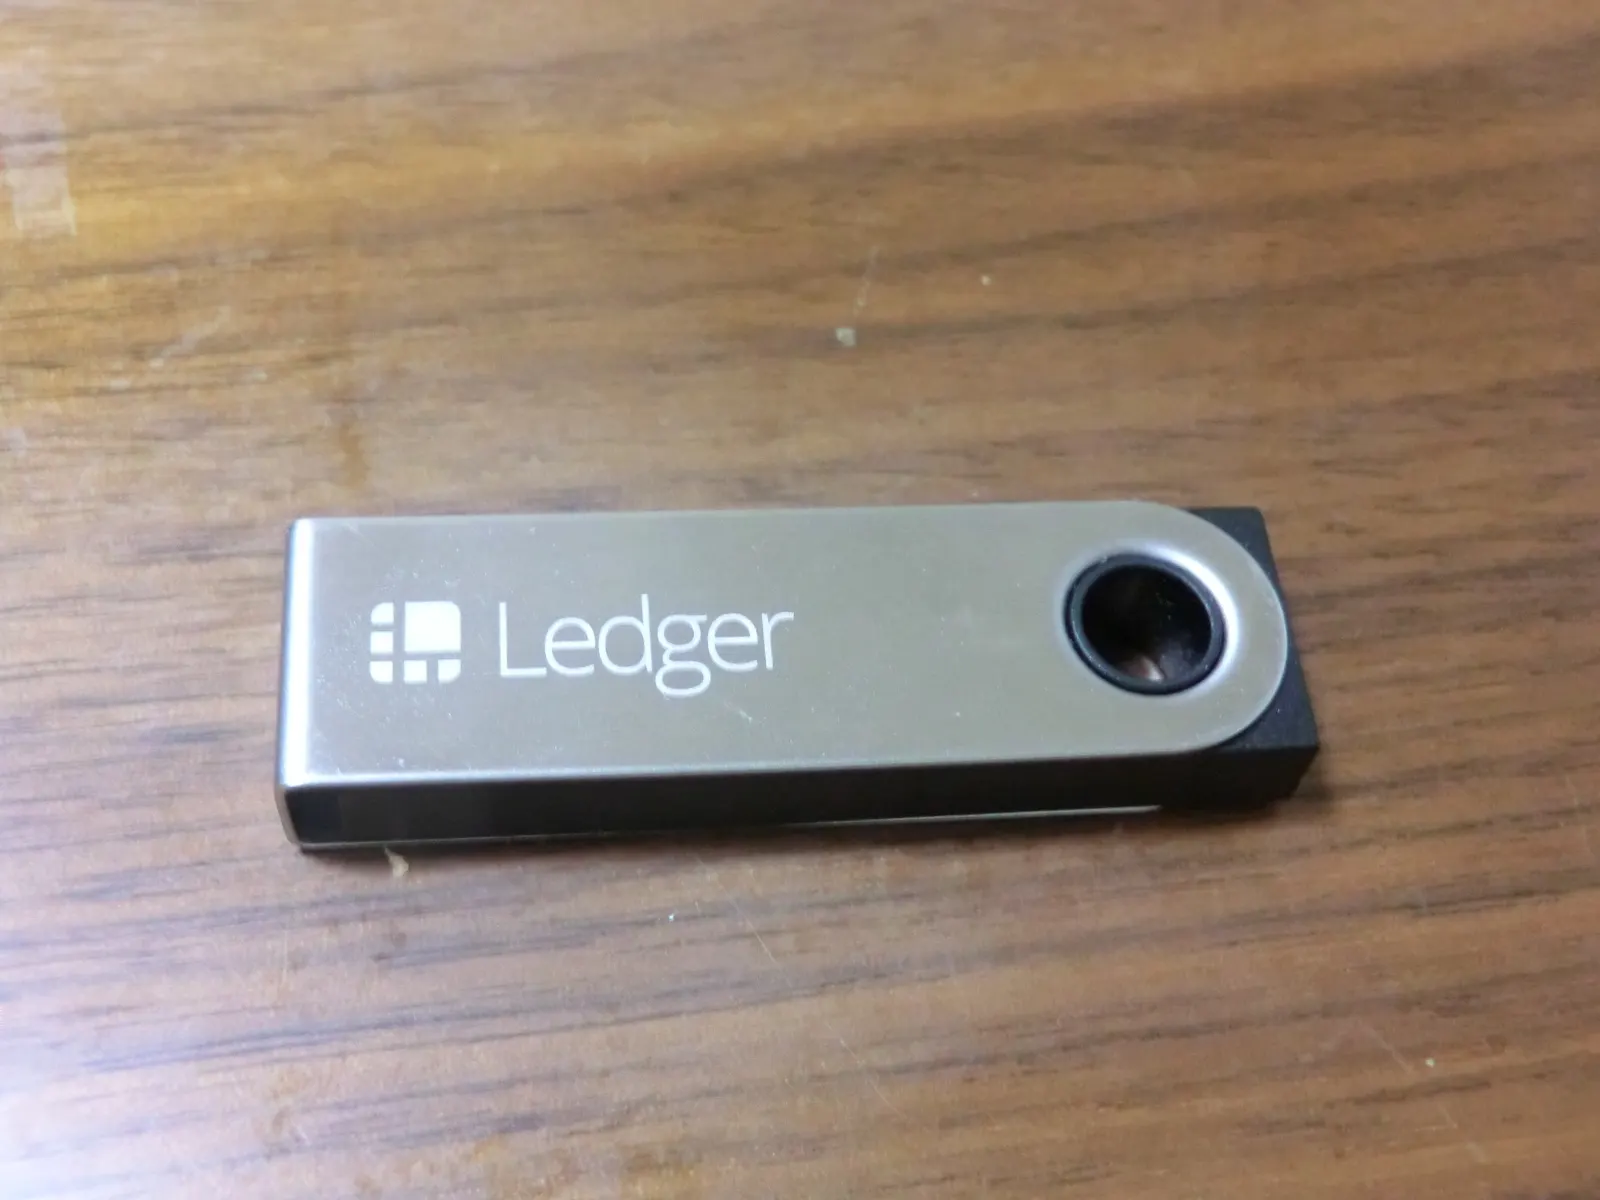
Billeteras calientes y frías
Una billetera caliente está conectada a internet todo el tiempo: es la que paga los retiros al instante. Una billetera fría guarda las llaves fuera de línea, en un aparato o en papel, y para mover el dinero hace falta un paso manual. Los exchanges guardan en las calientes solo una parte de los fondos precisamente por este riesgo, pero en una plataforma del tamaño de Binance esa parte puede valer miles de millones.
Quién estaría detrás
TRM Labs, Chainalysis y Elliptic, tres empresas que rastrean movimientos en blockchains, atribuyen el ataque a TraderTraitor, un grupo de hackers vinculado a Corea del Norte. Es el mismo grupo que el FBI señaló por el robo a Bybit. Binance no ha confirmado esa atribución y dice que trabaja con las autoridades.
Por qué una parte ya está congelada
Unos US$3 mil millones ya están congelados. Tether congeló más de US$1,500 millones en USDT y Circle más de US$800 millones en USDC. Las monedas estables se pueden bloquear porque la empresa que las emite controla su contrato y puede impedir que una dirección las mueva. El bitcoin y el ether no tienen ese interruptor: hay que rastrearlos y esperar que pasen por un exchange que colabore, y según Chainalysis recuperarlos puede tardar meses o años.
Qué significa para quien tiene criptomonedas
La regla que repiten los expertos es sencilla: si tus criptomonedas están en un exchange, las llaves no son tuyas. Un ataque como este solo alcanza lo que está guardado en la plataforma. Una billetera física, desconectada de internet y con llaves que controlas tú, no se vacía porque hackeen al exchange. Si prefieres seguir usando uno, activa la verificación en dos pasos, usa una lista blanca de direcciones de retiro y no dejes ahí más de lo que necesitas mover.
Preguntas frecuentes
¿Cuánto dinero le robaron a Binance?
Unos US$6,300 millones (TRM Labs calcula US$6,360 millones) en criptomonedas salieron de sus billeteras la noche del jueves 29 de octubre de 2026. Es el robo de criptomonedas más grande registrado: cuatro veces el de Bybit en 2025.
¿Cómo hackearon a Binance?
Según la investigación inicial de Binance, la laptop comprometida de un ingeniero le dio al atacante acceso a un servidor interno desde el que envió órdenes de retiro no autorizadas. Después la empresa dijo que encontró otros puntos de entrada en un ataque complejo. No ha publicado todavía su informe técnico completo.
¿Perdieron dinero los usuarios de Binance?
Binance dice que los fondos de los usuarios están a salvo y que cubrirá todas las pérdidas con su propio dinero; apartó más de US$6,340 millones para eso. Mientras investiga, suspendió los depósitos y retiros.
¿Cómo protejo mis criptomonedas de un hackeo así?
Un ataque a un exchange solo alcanza lo que está guardado en el exchange. Las criptomonedas en una billetera física (hardware wallet) cuyas llaves controlas tú no se ven afectadas. Si usas un exchange, activa la verificación en dos pasos y la lista blanca de direcciones de retiro.
Fuentes
- Binance's $6.3 billion hack: What we know and what comes next — CNBC
- How the Binance hack happened and who was behind it — Euronews
- North Korean hackers blamed for stealing record $6.3B in Binance breach — TechCrunch
- Blockchain intelligence firms link North Korea to $6.3B hack on Binance — NPR
- Binance hack: how a developer laptop can put $6.3B in play — Aikido Security
Miguel Rivera
Desarrollador de software y creador de contenido. En Miguel Rivera Tech explico en español las noticias de tecnología que importan: inteligencia artificial, nube, móviles, ciberseguridad y herramientas para trabajar mejor.
¿Te gustó? Sígueme para no perderte la próxima
Resúmenes en video de las noticias de tecnología más importantes, trucos y guías rápidas.